./ Marcos y Metodología
Marcos y Metodología
estándares internacionalesBase técnica
lenguajes & sistemasInfraestructura & Deploy
contenedores · versionado · hostingRed Team
ofensivosimulado
Blue Team
defensivo · sysadminIA & Automatización
ai engineeringLearning

./ Quién soy
Analista en ciberseguridad con enfoque en operaciones de Red Team y defensa de infraestructuras críticas. Combino auditoría técnica rigurosa con automatización mediante n8n, IA generativa y Python para blindar activos digitales.
Certificado por Cisco (Hacker Ético) y Google (Cybersecurity), construyo y administro home labs ofensivos/defensivos sobre Kali Linux, Ubuntu y Windows con Metasploit, reconocimiento inalámbrico y respuesta a incidentes automatizada con OpenCode, Gemini CLI y Hermes.
./ Laboratorio y Proyectos
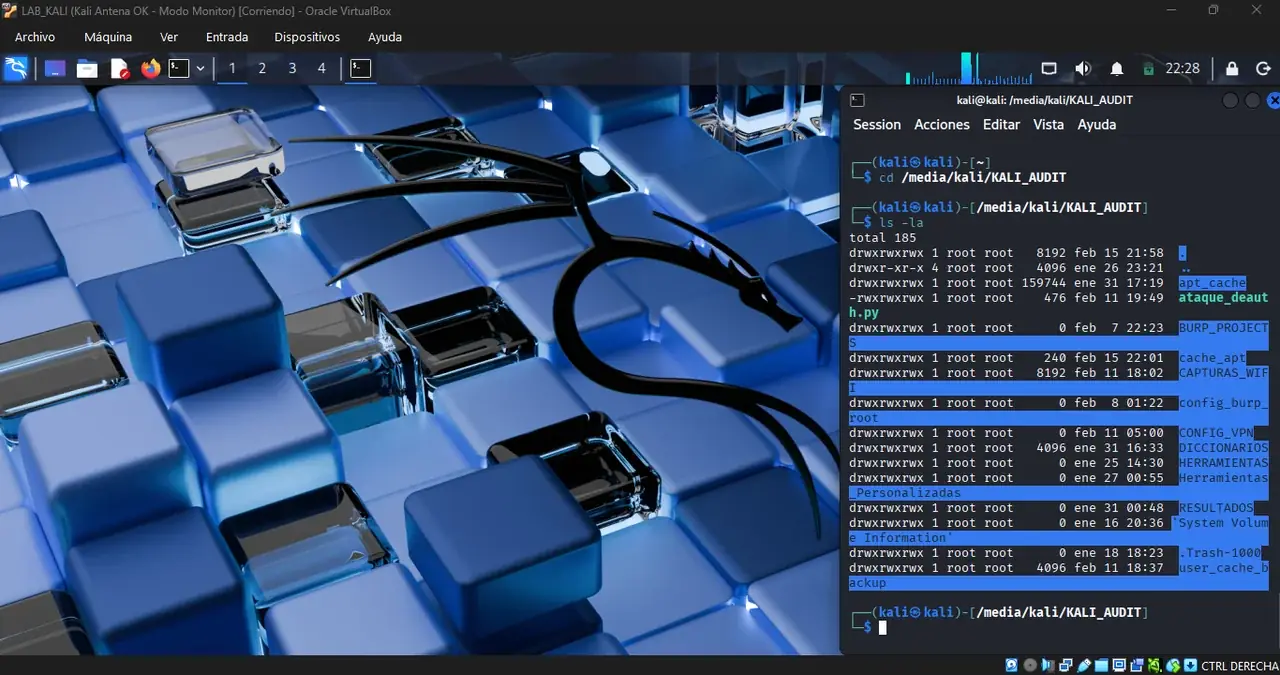
Auditoría Wireless · Alfa AWUS036ACS
Reconocimiento de espectro 2.4/5 GHz en modo monitor con hardware especializado. Captura y
análisis de handshakes WPA2 con aircrack-ng y
almacenamiento
estructurado en KALI_AUDIT.
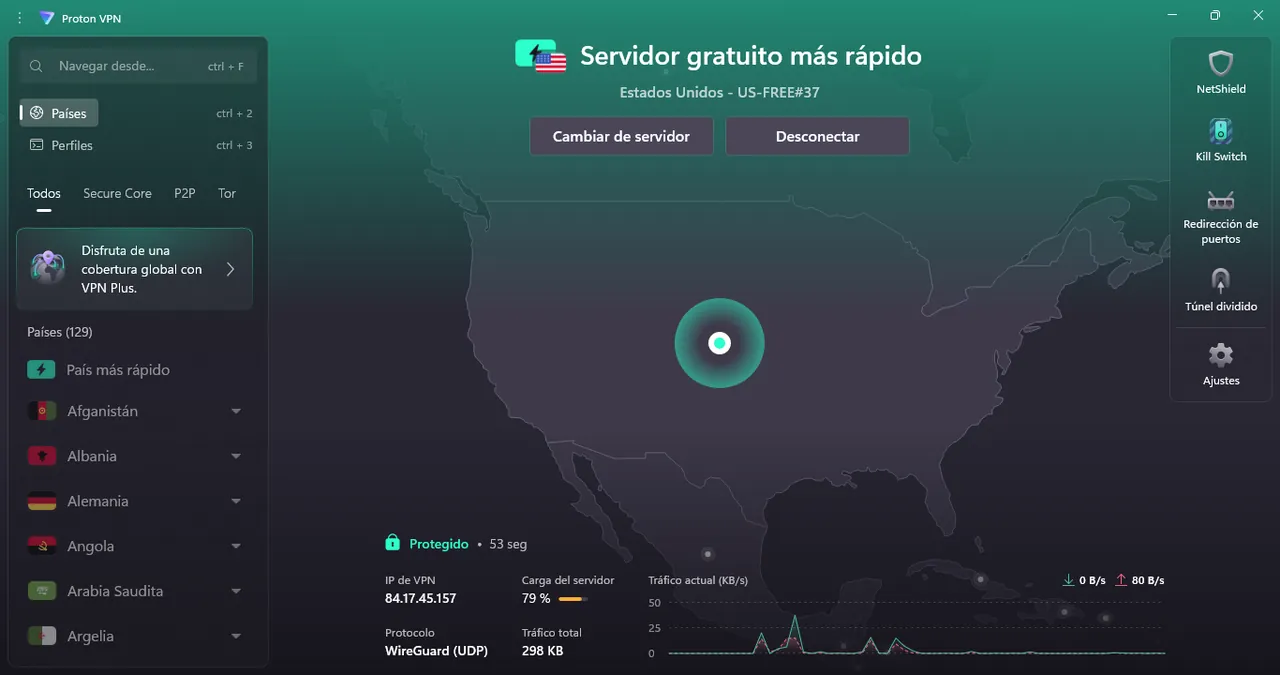
OpSec · Infraestructura VPN Anónima
Túneles cifrados WireGuard (UDP) con Proton VPN, verificados con controles locales de fugas DNS/IP. Kill Switch activo y latencia observada en pruebas de laboratorio.
Security Audit Checker
Auditoría rápida de infraestructura para PyMEs del NOA con captura de leads y aviso instantáneo por Telegram. Backend en Cloudflare Workers con validación server-side y fallback local.
SIEM v4.0 | Threat Intel
Monitoreo en vivo cada 10s sobre Security + System: detecta 9 Event IDs críticos con scoring CVSS v3.1 y alerta a Telegram con rate-limit anti-spam. Validado en producción local en modo solo-lectura.
Sentinel V7 Apex
Mantenimiento y auditoría Windows en ~11s: 1.486 archivos analizados, 658 eliminados (52MB liberados), firewall activo en 3 perfiles, 0 críticos en Event Viewer en 24h y 0 conexiones TCP sospechosas. Todo con log de evidencia.
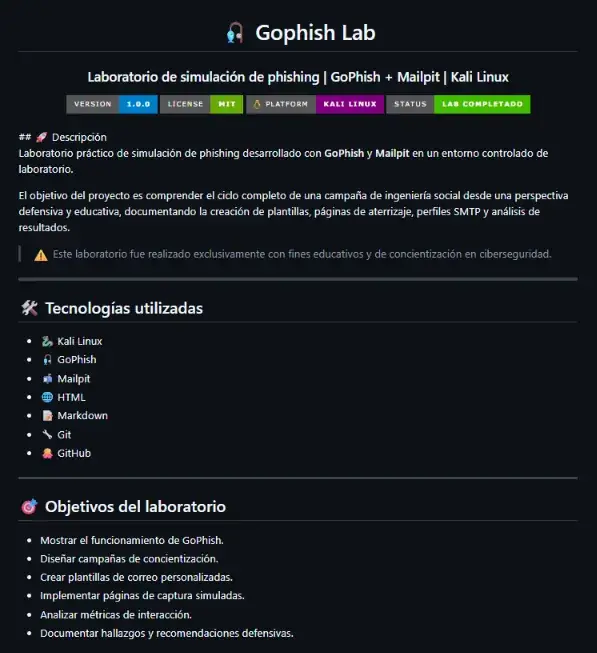
Gophish Lab
Campaña controlada de phishing con métricas de clic/reporte + capacitación de 90 min para el equipo. Mide exposición real y entrena. Lab con fines educativos y entorno autorizado.
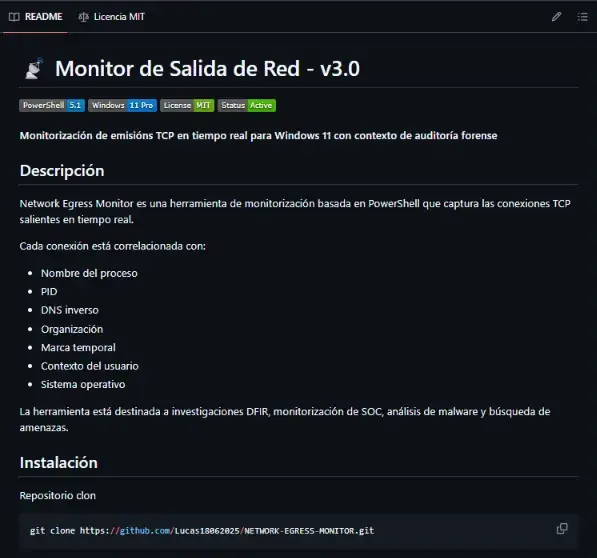
Network Egress Monitor
Monitor defensivo de tráfico saliente en Windows (PowerShell v4.0): barre conexiones cada 3 s, verifica firma digital del binario, resuelve DNS/provider y califica cada evento con log de evidencia. Marca binarios sin firma y destinos desconocidos.
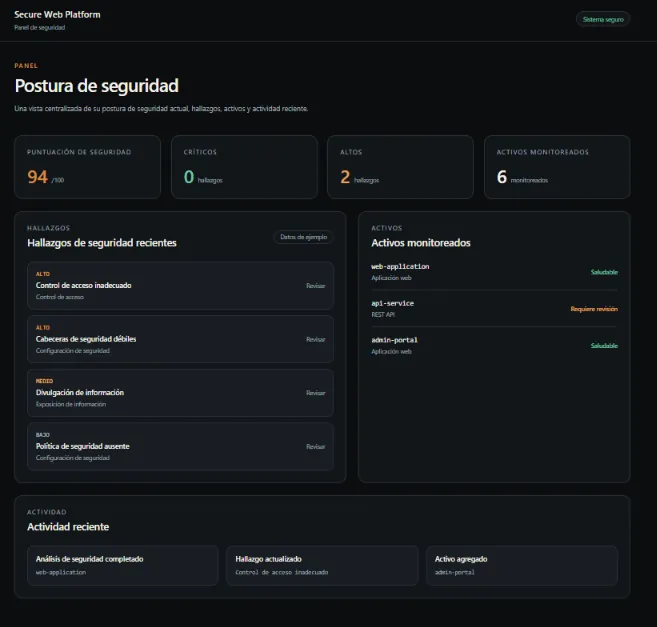
Secure Web Platform
Plataforma web orientada a seguridad que combina desarrollo full-stack, análisis automatizado y arquitectura defensiva. Implementada con Next.js, TypeScript y Cloudflare Workers para construir una superficie web moderna y segura.
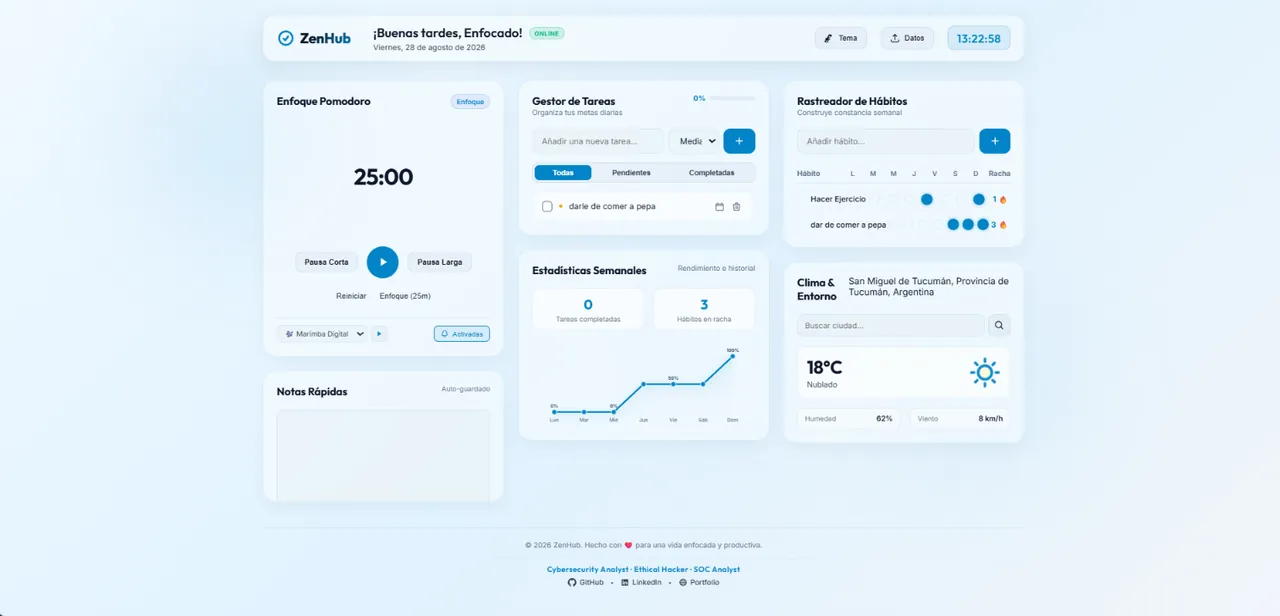
ZenHub Dashboard
Panel de productividad con 6 módulos: Pomodoro 25 min, tareas, hábitos semanales con rachas, estadísticas, notas con auto-guardado y clima local. 4 temas, datos exportables y deploy en Cloudflare.
./ Servicios Profesionales
Auditoría & Hardening
Auditoría + endurecimiento de sistemas Windows/Linux, informe ejecutivo + técnico con evidencia y remediación. Baja superficie de ataque y deja el sistema listo para operar.
Pentesting · Red Team
Simulación controlada de ciberataques para identificar vulnerabilidades explotables antes que los adversarios. Reportes técnicos con evidencia y remediación.
Concientización & Phishing Simulation
Campañas controladas de simulación de phishing para medir exposición real del personal y capacitar en detección de ingeniería social, con métricas de clics y reportes accionables.
./ Certificaciones
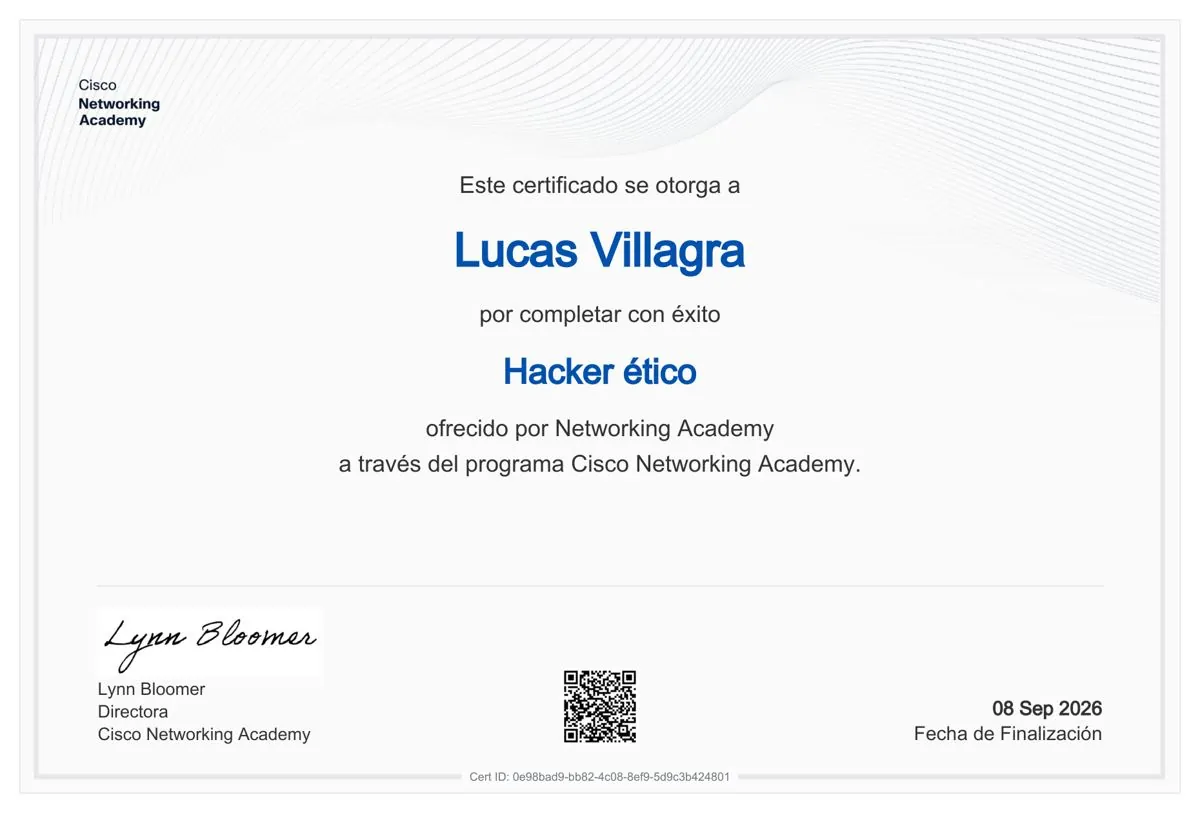
Hacker Ético
Metodología de hacking ético, detección de vulnerabilidades y defensa digital.
VER CREDENCIAL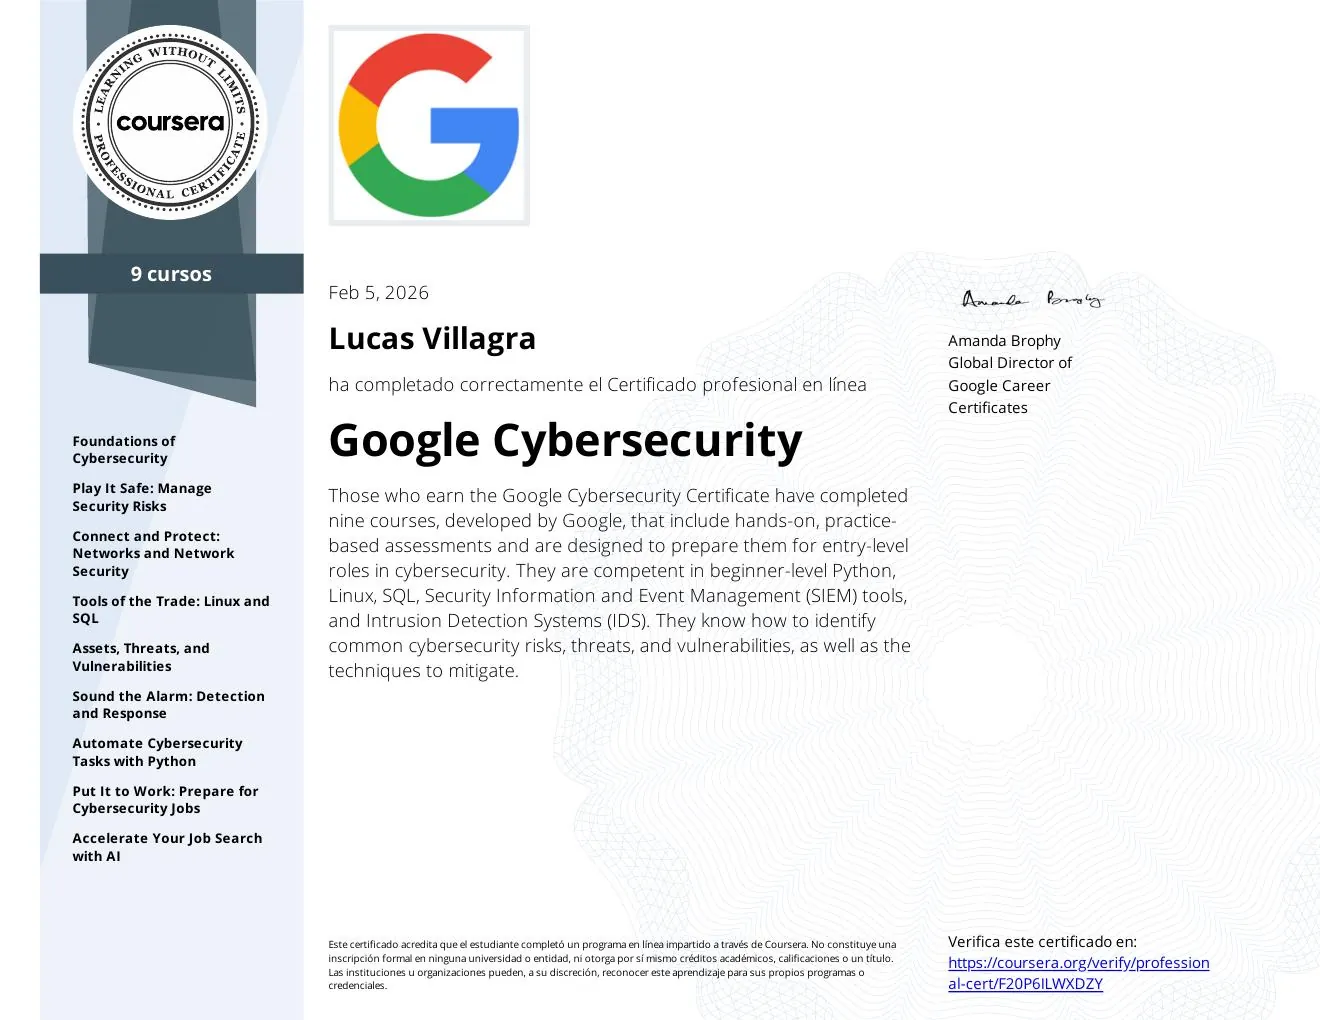
Google Cybersecurity
Python · Linux · SQL · SIEM (Chronicle/Splunk) · IDS (Suricata) · Threat analysis · Incident response.
VER CREDENCIAL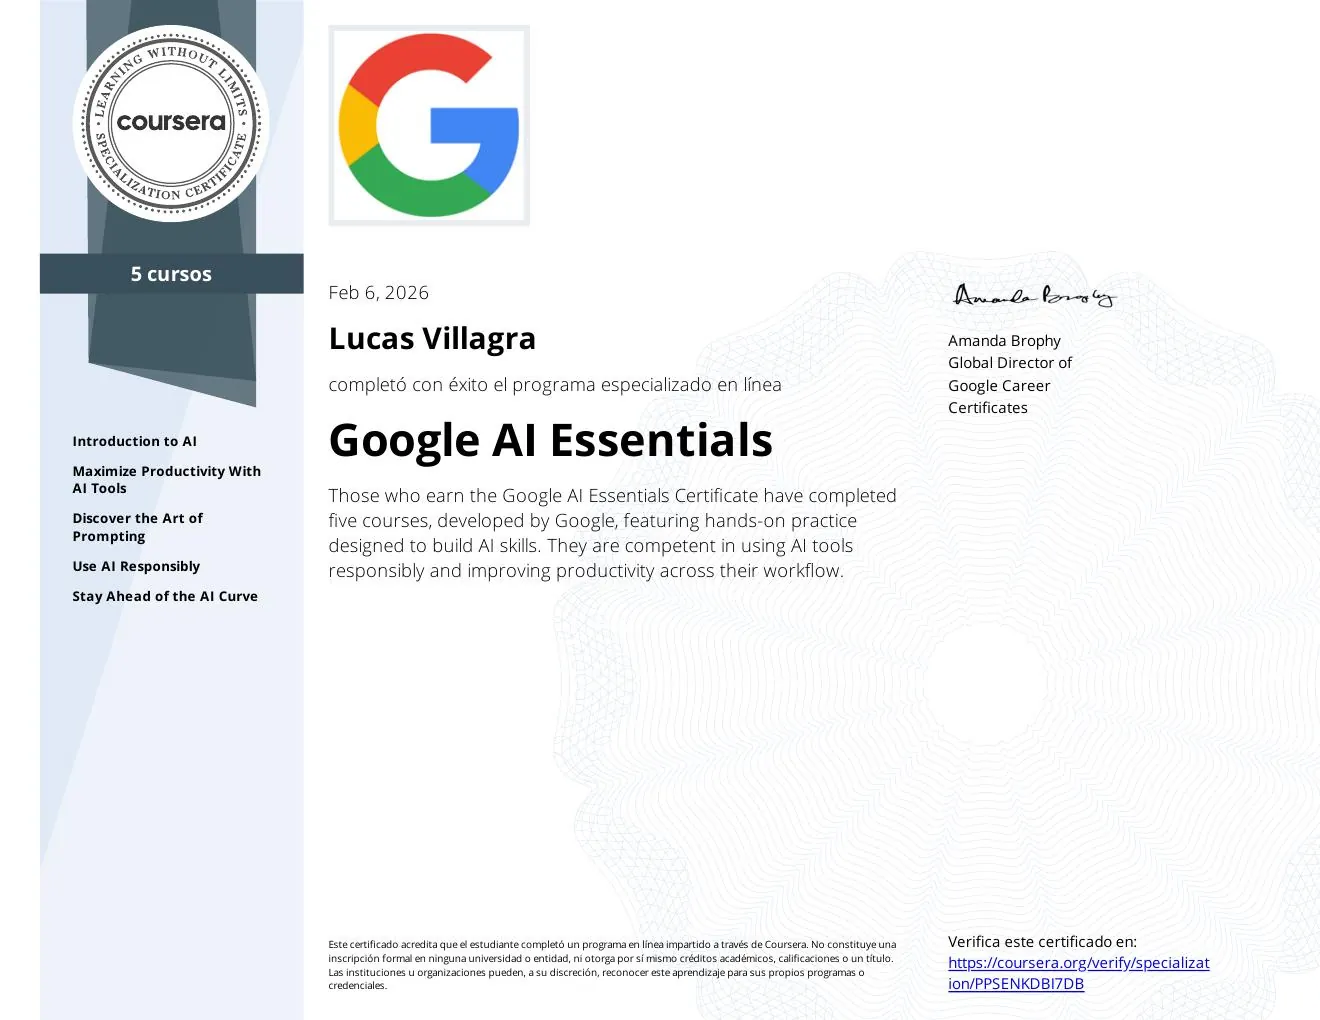
Google AI Essentials
AI Tools · Prompt Engineering · Uso responsable de IA · Productividad aumentada con Generative AI.
VER CREDENCIAL
Protección de datos
Clasificación de datos sensibles, cifrado, DLP, control de accesos y buenas prácticas de protección de la información.
VER LOGRO
Cloud Security
Fundamentos de seguridad en la nube para decisiones ejecutivas: riesgo, compliance y cultura de seguridad en AWS.
VER LOGRO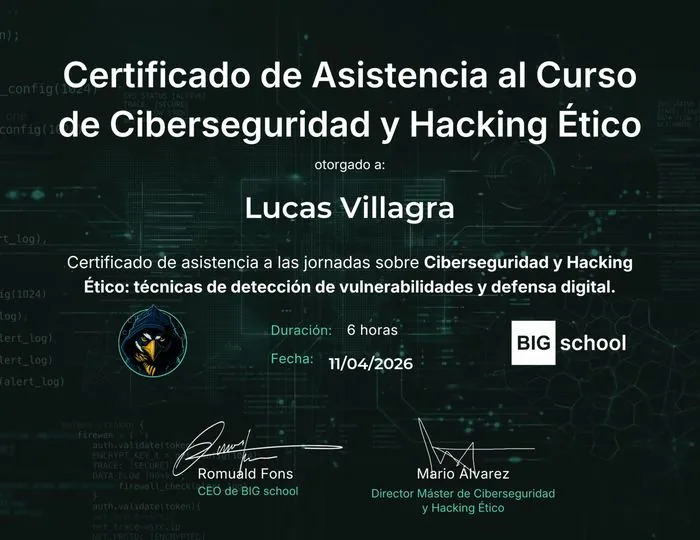
Ciberseguridad y Hacking Ético
Técnicas de detección de vulnerabilidades y defensa digital.
VER LOGRO./ Reflexiones y Principios
" Pensar como atacante te enseña a defender… pero actuar con ética define quién sos. "
" En el mundo de la ciberseguridad, la curiosidad es tu mejor herramienta. Cada vulnerabilidad es una oportunidad para aprender y cada ataque es una lección para mejorar. Mantente siempre un paso adelante, porque en este juego, el conocimiento es poder. "
" El aislamiento de una VM no es absoluto, es probabilístico. La seguridad real viene de entender cada vector de contacto entre la VM y el host, y eliminar los que no necesitás activamente. "